
Украли ваше лицо? Пароль сменить можно, а скулы — нет. Чем опасны утечки биометрии

Ваше лицо — это ключ, который нельзя перепрограммировать
Женщина заходит в продуктовый магазин за яблоками. Но ещё до того, как она достигает овощного отдела, камера безопасности уже отсканировала её лицо. Проверяют ли систему на предмет shoplifters или просто логируют её приход — её лицо попало в цифровой реестр, след, который она не сможет легко стереть. Ритейлеры, банки, аэропорты, стадионы и офисные здания делают то же самое. Но что, если информация о лице этой женщины будет украдена или использована неправомерно? Если киберпреступник украдёт её пароль — она его сменит. Если получит номер кредитной карты — заблокирует. Но она не может сбросить или отозвать форму своих скул.
Как работают системы распознавания лиц (и почему их взлом опасен)
Системы распознавания лиц не хранят сами изображения. Они конвертируют лицо в математический шаблон (template), который отображает позиции и пропорции черт лица. Когда другая камера сканирует человека позже, система сверяет живое лицо с этими шаблонами для подтверждения личности. В моей работе как профессора кибербезопасности я обнаружил, что хотя шаблоны безопаснее фотографий (которые любой может снять и изменить), шаблоны тоже могут быть украдены. И как только это происходит, эти цифровые ключи создают пожизненную уязвимость. Если база данных распознавания лиц взломана, «замки», которые открывает шаблон (доступ к банковскому приложению, проход через безопасность в аэропорту, вход в офисное здание), нельзя переустановить. Лицо человека перманентно — и угроза тоже.
Угроза не теоретическая. Биометрические данные воровали при реальных утечках. В 2024 году была взломана система распознавания лиц, используемая в барах и клубах Австралии. В 2019 году биометрические данные пилотной системы распознавания лиц, развёрнутой таможенной и пограничной службой США, были скомпрометированы при атаке на сеть субподрядчика.
Лицо vs отпечаток: в чём разница
Все биометрические идентификаторы несут риски. Но отпечатки пальцев и радужная оболочка, как правило, используются в контролируемых ситуациях — разблокировка телефона или вход в здание. Человек должен намеренно посмотреть на сканер или приложить палец. Камеры в общественных местах, напротив, могут захватывать лица людей, которые просто проходят мимо — на расстоянии и без их ведома. Если база отпечатков или радужной оболочки взломана, вору всё равно нужно физически предъявить этот палец или глаз (или их подделку) сканеру. Но украденный шаблон лица можно сопоставить с изображениями с камер наблюдения или фото, циркулирующими в сети. Это облегчает идентификацию «человека интереса» или отслеживание его перемещений и действий.
Техническая и этическая разница между хранением лица на телефоне с одной стороны и передачей его в базу данных — огромна. На современных устройствах Apple и многих Android-системах биометрия для разблокировки хранится локально в выделенном чипе и не передаётся производителю или облачным сервисам. Взлом корпоративных систем не затронет эти шаблоны на уровне устройства.
От камеры в магазине до «супер-профиля»
Некоторые уличные камеры пассивны — просто наблюдают, не создавая долгосрочных записей. Другие могут отслеживать шаги людей, связывая лица с базами данных и создавая постоянный цифровой след. Риск растёт, когда организации используют системы для отслеживания конкретных людей по нескольким базам. Аэропорты могут сравнивать лицо путешественника с паспортными базами или базами авиакомпаний. Стадионы — с местными watch-листами или полицейскими базами. Некоторые крупные розничные сети используют распознавание лиц в своих программах предотвращения краж. Каждый новый захват добавляет ещё одну перманентную запись.
Лицо может функционировать как «первичный ключ» — уникальный и стабильный идентификатор, который связывает записи. Если одна база свяжет шаблон лица с адресом электронной почты, а утечка данных свяжет этот email с финансовыми или личными записями, вор с украденным шаблоном может получить доступ ко всей этой информации. А комбинация шаблона с ИИ-инструментами (дипфейками или 3D-моделями) может позволить преступнику выдавать себя за человека в системах, требующих подтверждения живого лица. Когда преступники комбинируют биометрические шаблоны с другими утекшими данными (логины от соцсетей, домашние адреса), они могут создать «супер-профили», связанные со многими действиями человека. И поскольку лицо работает как постоянная связка, обратить этот уровень кражи личности крайне сложно.
Как минимизировать угрозу (и что уже можно сделать)
Люди всё ещё учатся жить с массовым сбором биометрии. Удобство быстрого прохода через контроль или покупок привлекательно, но часто идёт рука об руку с перманентным риском для приватности и безопасности.
Что могут делать организации:
- Хранить только необходимую информацию, быстро стирать остальное и шифровать каждый математический шаблон
- Хранить только зашифрованные шаблоны, а не «сырые» фото
- Использовать техники liveness detection (проверка живости), чтобы убедиться, что система взаимодействует с реальным человеком, а не с фотографией, маской или дипфейком
- Применять подход privacy-by-design (минимальный срок хранения, прозрачная документация, ограниченный доступ)
Что могут делать потребители:
- В регионах с законами о приватности (Калифорния, Иллинойс, Евросоюз) можно подать запрос на доступ к данным (data access request), чтобы увидеть, какую биометрию о вас хранит компания, и в некоторых случаях потребовать её удаления
- Спрашивать у ритейлеров, какие данные собираются, как долго хранятся и как защищены
Ключевые риски в одной таблице
| Тип данных | Можно ли «сменить замок» после утечки | Особая уязвимость |
|---|---|---|
| Пароль | Да (сменить на новый) | Слабые пароли, фишинг |
| Номер кредитной карты | Да (заблокировать, выпустить новую) | Мошенничество с оплатой |
| Отпечаток пальца / радужка | Нет (но требуется физическая презентация сканеру) | Кража «цифрового слепка» менее опасна без физического доступа |
| Шаблон лица | Нет (и не требуется физической презентации) | Можно сопоставить с камерами и фото в сети; дипфейки проходят liveness detection |
- Биометрические утечки — реальность: Австралия, 2024 (бары и клубы); США, 2019 (CBP, субподрядчик)
- Лицо — это «первичный ключ»: связывает email, финансы, адреса в один супер-профиль
- Главное отличие от отпечатков: лицо можно украсть дистанционно, не прикасаясь к человеку
- Локальное хранение (iPhone/Android) безопаснее, чем централизованные базы ритейлеров и аэропортов
- Privacy laws в некоторых регионах уже дают право потребовать удаления биометрии
Итог: Системы распознавания лиц решают задачи безопасности и удобства, но создают новую категорию рисков. Ваше лицо — это ключ, который нельзя перепрограммировать. И если он попадёт не в те руки, сменить «замок» не получится. Пока законодательство и технологии безопасности догоняют реальность, лучшее, что можно сделать — знать, где и как собираются ваши биометрические данные, и требовать от компаний прозрачности и минимального хранения.

ДРУГИЕ СТАТЬИ
13.11.2026
«Стратагема красавицы»: как древняя китайская тактика добралась до главы Nvidia
Внебрачные связи привели к отставке одного из самых влиятельных технологических руководителей Америки — генерального директора Nvidia Дженсена Хуана. Эта сага также вызвала призрак древней шпионской тактики: «медовой ловушки».
Хуан ушёл в отставку после сообщений СМИ о внебрачной связи с Элис Хуан, руководителем из Сингапура, подозреваемой в связях с китайскими разведывательными агентствами. Ранее она работала в Megaspeed — облачной компании, находящейся под scrutiny С
30.10.2026
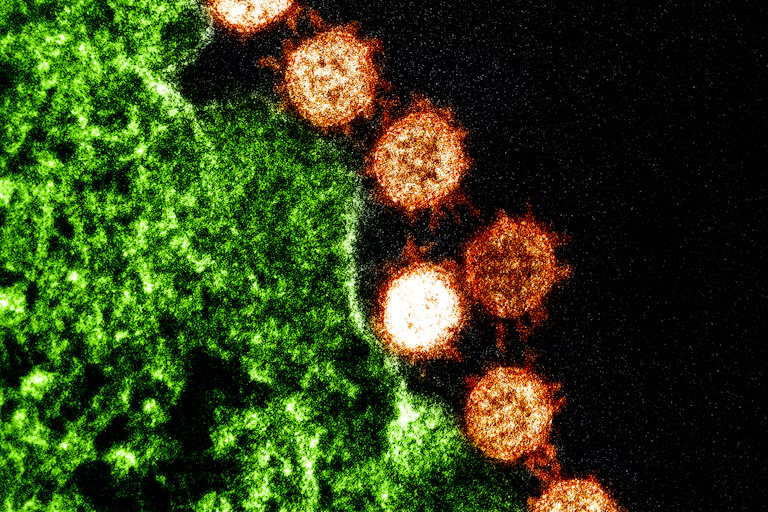
Вирусы не только биология: почему физика тканей определяет тяжесть инфекции
Красота физики на клеточном уровне — часть того, что привлекает биомедицинских инженеров и биологов, таких как мы, в область механобиологии: изучение того, как физические силы влияют на биологию. Физика имеет значение везде. Вы можете увидеть физику в действии в том, как клетки, выстилающие ваши вены и артерии, чувствуют поток крови, как клетки ваших межпозвоночных дисков несут вес окружающих позвонков, и как клетки ваших лёгких циклически растягиваются с каждым вд
27.10.2026
PHP: фундамент интернета под угрозой — что случилось и кому это важно
Правительства и организации по всему миру начали в срочном порядке 21 октября 2026 года исправлять уязвимость в программном обеспечении, на котором работают их сайты, — ошибку, которая могла дать хакерам доступ к данным и контроль над сайтами. Flaw в PHP, языке программирования, на котором работает большая часть современного интернета, вызвал срочные предупреждения от Агентства национальной безопасности США, агентств по кибербезопасности и поставщиков программного обеспечени
23.10.2026
Древние люди опирались на генетическую изменчивость диких растений при одомашнивании риса и кукурузы
Одомашнивание: не создание с нуля, а отбор того, что уже было
Oryza rufipogon — обычная на вид дикая трава, встречающаяся сегодня в некоторых частях Китая, Индии и Юго-Восточной Азии. Более 8000 лет назад люди, жившие в долине нижнего Янцзы, начали её культивировать. Как и любая другая дикая трава, O. rufipogon сбрасывает семена на землю, когда готово распространять новые растения. Возможно, сначала непреднамеренно, люди отбирали редкие отдельные растения, которые не сбрасывали семена, сохраняли вертикальную форму и имели другие признаки, облегчающие сбор с
ПИШИТЕ
Техническая поддержка проекта ВсеТут