
Британские кибер-шефы призывают отказаться от паролей в пользу passkeys. Что это такое и как работает?
Пароли больше не короли: почему NCSC советует переходить на passkeys
Жителям Великобритании официально порекомендовали начать отказываться от паролей в пользу passkeys (ключей доступа) везде, где это возможно. Такой способ лучше защищает онлайн-аккаунты. Пароли долгое время оставались стандартным методом входа в цифровые сервисы. Но в четверг Национальный центр кибербезопасности (NCSC) заявил, что намерен «пересмотреть многолетнюю практику» и теперь рекомендует passkeys как самый безопасный вариант. Платформы вроде Apple, Google и X уже позволяют использовать их вместо паролей. Но что это такое и как они работают?
Совет появился после многолетних предупреждений о том, что люди используют простые и легко угадываемые коды вроде «123456» или клички домашних животных. На фоне роста утечек данных NCSC также вновь предупредил об опасности повторного использования одного и того же пароля на разных сайтах. Менеджеры паролей и двухфакторная аутентификация стали популярными инструментами для усиления и сохранения учётных данных. NCSC считает, что passkeys могут быть менее уязвимы для взлома и человеческих ошибок, хотя некоторые эксперты предупреждают: это «не серебряная пуля».
Что такое passkeys
Как и пароли, passkeys — это способ аутентификации, который подтверждает, что аккаунт пытаетесь открыть именно вы. Но, в отличие от паролей, вам не нужно запоминать код или комбинацию букв, цифр и символов. Passkeys — это фрагмент цифровой информации, привязанный к учётной записи пользователя и уникальный для каждого сайта или приложения. Они используют криптографию для проверки на уровне устройства. И обычно работают вместе с уже встроенными в смартфоны технологиями — Face ID и Touch ID на iPhone, Face Unlock на телефонах Google Pixel.
Разработчики операционных систем, включая Google и Apple, предлагают passkeys как альтернативный способ входа в аккаунты. По данным NCSC, passkeys обеспечивают лучшую защиту, потому что они уникальны для каждого сайта, где вы их регистрируете, и никакая секретная информация не передаётся. Джонатан Эллисон, директор NCSC по национальной устойчивости, назвал их «удобной альтернативой, которая обеспечивает более высокую общую устойчивость». По его словам, они также могут избавить от «головной боли, которую запоминание паролей доставляло нам десятилетиями».
Как они работают
Passkeys работают на основе криптографии с открытым ключом. «Вместо того чтобы создавать и запоминать общий секрет (пароль), ваше устройство генерирует надёжную ключевую пару, — объясняет Дэниел Кард из BCS (Chartered Institute for IT). — Одна часть остаётся на вашем устройстве, а другая — у сервиса, в который вы входите». Чаще всего процесс включает то, что вы и так делаете для разблокировки устройства: используете встроенные биометрические датчики (сканер отпечатка пальца или лица) либо вводите PIN-код. Фактически передаётся только сам факт успешной проверки, а не сама информация. «Эти физические ключи безопасности полностью устойчивы к фишингу, — говорит Ниалл Макконачи, региональный директор кибербезопасной компании Yubico. — Их невозможно перехватить или украсть удалённым злоумышленникам. Только владелец ключа может получить доступ к своим аккаунтам».
«Не серебряная пуля»
NCSC и многие эксперты считают, что passkeys могут быть как минимум не менее безопасны, чем двухфакторная аутентификация (например, связка сильного пароля и проверки на другом устройстве). Но Кард, как и другие до него, отмечает: passkeys — «не серебряная пуля». Потеря устройства или полная потеря доступа к нему может затруднить настройку ключей. NCSC признаёт, что раньше не агитировал за переход на passkeys из-за «проблем с внедрением» — медленного принятия и неравномерной поддержки. Многие платформы до сих пор не позволяют пользователям использовать passkeys вместо паролей или наряду с ними.
Однако, по данным Fido Alliance (отраслевой ассоциации, продвигающей passkeys как шаг к «беспарольному будущему»), технология теперь поддерживается всеми основными операционными системами, интернет-браузерами и сторонними провайдерами. А Макконачи отмечает, что растущая поддержка passkeys — включая внедрение их правительством Великобритании в цифровых сервисах в прошлом году — показывает: «это не просто нишевый тренд». «Переход от паролей к менеджерам паролей, приложениям для двухфакторной аутентификации и теперь к passkeys — это качественный скачок в снижении рисков, — добавляет Кард. — Именно поэтому такие организации, как NCSC, поддерживают их, и почему многие специалисты по безопасности уже используют их везде, где только можно».
Сравнение: пароли vs passkeys
| Аспект | Пароли | Passkeys |
|---|---|---|
| Что нужно запоминать | Код или комбинацию символов | Ничего — работает через биометрию или PIN устройства |
| Уникальность для каждого сайта | Зависит от пользователя (часто нарушается) | Да — ключи уникальны по умолчанию |
| Устойчивость к фишингу | Низкая (можно обманом выманить пароль) | Высокая (секрет не передаётся) |
| Риск при потере устройства | Низкий (пароль можно вспомнить или сбросить) | Средний / высокий (доступ может быть затруднён) |
| Поддержка платформами | Повсеместная | Растёт (все основные ОС, браузеры, некоторые госсервисы) |
Главные тезисы
- Что предлагает NCSC: переходить на passkeys везде, где это возможно, как на более безопасную альтернативу паролям.
- Как работает: устройство генерирует уникальную ключевую пару (одна часть на устройстве, другая — у сервиса); аутентификация через биометрию или PIN.
- Преимущества: устойчивость к фишингу, уникальность для каждого сайта, не нужно запоминать.
- Риски и ограничения: потеря устройства может затруднить доступ; не все платформы поддерживают.
- Тренд: всё большее распространение (включая правительство Великобритании), но пока не «серебряная пуля».
Итог: Пароли уходят в прошлое — по крайней мере, так считают британские кибер-шефы. Passkeys удобнее (не надо запоминать «Svetlana1987» для каждого сайта) и безопаснее (их не выманить фишингом). Но идеального решения всё ещё нет: потеря устройства может стать проблемой, и поддержка технологии пока не везде. Тем не менее, тренд очевиден: будущее аутентификации — без паролей.

ДРУГИЕ СТАТЬИ
10.11.2026
Ocarina of Time вернулась: ностальгия или новая жизнь?
The Legend of Zelda: Ocarina of Time наконец вышла в четверг после многолетних слухов о том, что Nintendo сделает ремейк игры, считающейся одной из лучших в истории. IGN назвал её «крупнейшей игрой десятилетия» в своём обзоре, когда она вышла в 1998 году на N64, и она установила стандарт для 3D-игр. Многие вещи, которые мы воспринимаем как должное в современных играх — езда на лошади, бой мечом и щитом, захват цели нажатием кнопки — были впервые внедрены или доведены до совершенства в Ocarina of Time. Она получила почти идеальную Ð
29.10.2026
Первый складной iPhone подвёл: Apple меняет Duo из-за проблем с экраном
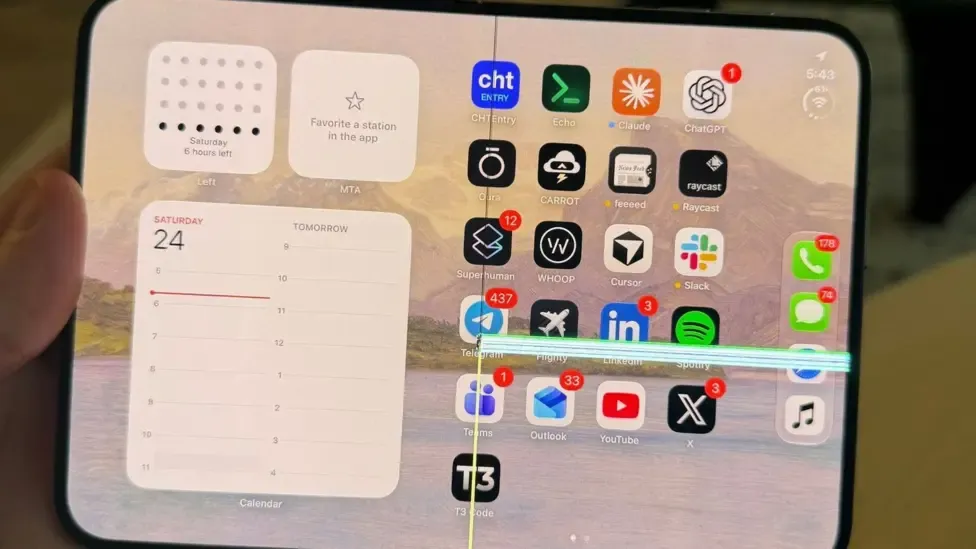
Apple признала, что некоторые из её смартфонов iPhone Duo столкнулись с проблемами экрана, всего через несколько дней после начала продаж долгожданного устройства. Фотографии, опубликованные в социальных сетях, показывают полосы, появившиеся на экранах первого складного устройства технологического гиганта, стартовая цена которого в Великобритании составляет £1 999 ($2 668).
Apple заявила, что знает о «проблеме, затрагивающей внутренний дисплей у небольшого числа» телефонов, и призвала поÑ
26.10.2026
PHP под ударом: как уязвимость в языке, на котором работает 70% интернета, вызвала панику
Более десяти лет серьёзные flaws оставались незамеченными в технологии, лежащей в основе большей части интернета. Понадобился ИИ, чтобы вывести их на свет, и это вызвало глобальную кибертревогу. Исследователи, помогавшие выявить уязвимости в PHP — популярном серверном языке программирования, используемом в веб-разработке десятилетиями, — предупредили, что платформы, использующие его, могут быть подвержены потенциальным взломам. Правительства и агентства п
21.10.2026
CMA против Apple: британский регулятор требует открыть «яблочные» платежи для конкурентов
Британские пользователи смартфонов могут получить выгоду от новых платёжных, билетных и туристических приложений, если Apple расширит доступ к своей технологии бесконтактных платежей, заявил антимонопольный регулятор. Управление по конкуренции и рынкам (CMA) также хочет, чтобы комиссии, которые Apple взимает с фирм за использование её бесконтактной технологии, были «существенно ниже». Регулятор считает, что текущие комиссии и сборы iPhone-производителя «блокиÑ
ПИШИТЕ
Техническая поддержка проекта ВсеТут