
Читайте также
-
Масштабирование Discovery-платформы VK: 15 новых вертикалей, GPU-ранжирование и сквозная оптимизация
29.10.2026 10:41:05 | Хабр
Как показать чужому человеку живую админку магазина и не раскрыть данные покупателей
29.10.2026 10:40:31 | Хабр
Статистика скачиваний релизов GitHub одним окном: WinForms-утилита в одном .cs-файле без Visual Studio
29.10.2026 10:30:12 | Хабр
Как я запустил маркетплейс опенсорс‑софта, используя GitHub вместо бэкенда и БД
29.10.2026 10:23:02 | Хабр
Я замерила 170 IT-каналов с вакансиями в Telegram: в гигантах пост видит каждый двадцатый
29.10.2026 09:56:20 | Хабр
Workflow as a YAML: детерминированная песочница для агента поверх Pydantic AI
29.10.2026 09:50:38 | Хабр
Как написать свой AnyDesk на C++ и не сойти с ума: битва с OLE, GDI+ и нейросетями
29.10.2026 09:46:56 | Хабр
Alphabet отчиталась за квартал: выручка составила $127,58 млрд, чистая прибыль — $26,17 млрд, но отчёт в целом не оправдал ожиданий аналитиков
29.10.2026 09:41:26 | vc.ru
Тормозит? Полярный шаг в сторону сверхбыстрых линейных вычислений и антивирусов
29.10.2026 09:35:54 | Хабр
Поддержка нескольких реляционных СУБД в одном проекте: PostgreSQL и MSSQL
29.10.2026 09:30:20 | Хабр
Отчёт «Яндекса» за квартал: выручка — 411 млрд рублей, скорректированная прибыль — 46 млрд рублей
29.10.2026 09:01:14 | vc.ru
От учителя к студенту: путь к изотропным эмбеддингам в 29M модели. Часть 0/10
29.10.2026 09:00:50 | Хабр
Arch Linux на Xiaomi 12T Pro: стоковое ядро Android, vendor‑модули и девять граблей загрузки
29.10.2026 08:54:49 | Хабр
Пишу разбор демок CS2 на вахтах: Go‑парсер, ИИ без фантазий и грабли Laravel
29.10.2026 08:52:49 | Хабр
Минус ₽6,5 млн на копирайтинге за полгода: как мы собрали ИИ-редакцию в финтехе и при чём тут грибы
29.10.2026 08:52:47 | Хабр
Мигрируем ВМ между центрами данных в zVirt: особенности и ограничения механизма
29.10.2026 08:48:04 | Хабр
Парацетамол, прививки и «холодные матери»: почему мы верим в простые объяснения аутизма
29.10.2026 08:47:09 | Хабр
День 1709: российское юрлицо Google выплатило в России 16,8 млрд рублей штрафов
29.10.2026 08:25:36 | vc.ru
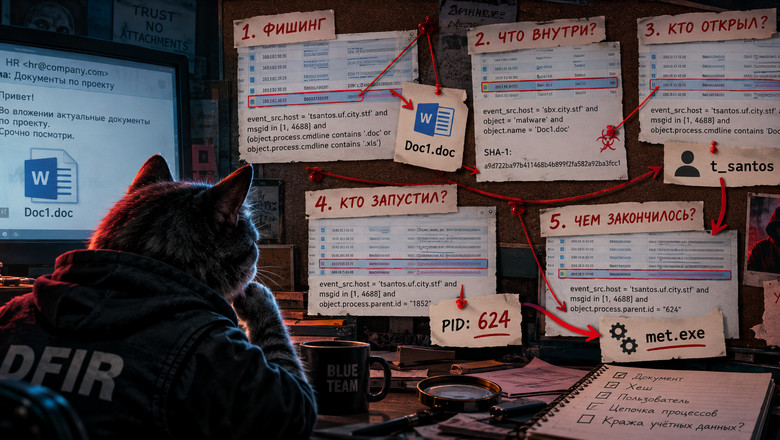
Windows IR: системный подход. Часть 4 — артефакты, таймлайн, IOC, восстановление
29.10.2026 08:00:43 | Хабр
Под капотом современных ИИ-сервисов: KV-кэш, батчинг, квантизация и серверное железо
29.10.2026 08:00:43 | Хабр
После комментариев на Хабре я ограничил чтение SQLite и перевёл Docker-модуль в WASI
29.10.2026 07:59:52 | Хабр
Claude Fable 5.1 или GPT-6 Astra для базы знаний: считаем стоимость 20 обращений и границу экономии
29.10.2026 07:59:23 | Хабр


НОВОСТИ
-
Набирающий популярность в РФ кроссовер получит полный привод: новая модификация

20.12.2026 06:40:00 | За рулем
«Я трезвый» не аргумент: почему кофе и сон не спасают от лишения прав
29.10.2026 22:50:00 | За рулем
Berliner Zeitung: Каллас осталась не у дел на фоне звонка Стубба и Стере Путину
29.10.2026 14:42:00 | Российская Газета
Семь метров над землёй: Туристы застряли на старом подъёмнике в Домбае
29.10.2026 14:41:51 | Life.ru
Взрыв произошел в машине скорой помощи в Пакистане, погибли семь человек
29.10.2026 14:41:00 | Российская Газета
Пхукет заливает дождями: В Альянсе турагентств дали совет россиянам, которые купили туда билеты
29.10.2026 14:40:59 | Life.ru
Комитет Рады одобрил запрет всего русскоязычного культурного продукта на Украине
29.10.2026 14:39:00 | Российская Газета
В Прикамье два ребенка получили ожоги, пытаясь потушить подожженный бензин
29.10.2026 14:38:39 | ТАСС
Участникам воркутинской банды вынесены приговоры за убийства горожан в 1990 годы
29.10.2026 14:38:04 | Коммерсантъ
Предприятия Брестской области наращивают экспорт в Санкт-Петербург
29.10.2026 14:38:00 | Российская Газета
Микробы выше нормы в 750 раз: Готовая еда из «Пятёрочки» провалила проверки в 12 регионах
29.10.2026 14:37:50 | Life.ru
Девятая планета найдена? Светящийся шар вблизи Плутона шокировал астрономов
29.10.2026 14:37:25 | Life.ru
«Летающая таблетка» из грозовой тучи: Пилоты в США встретили загадочный объект на высоте 12 км
29.10.2026 14:37:01 | Life.ru
Российские туристы сняли на видео последствия наводнения на Пхукете после ливней
29.10.2026 14:34:19 | Life.ru
Библиотеку временно закрыли из-за мужчины с коробкой, кишащей тараканами
29.10.2026 14:33:26 | Life.ru
Количество жалоб финансовому омбудсмену на МФО выросло более чем в пять раз
29.10.2026 14:32:07 | ТАСС
Лантратова: Режим тишины в Алёшках соблюдается уже 54 часа без нарушений
29.10.2026 14:31:55 | Life.ru
Кобяков заявил, что саммит «Россия — Африка» привлёк внимание всего мира
29.10.2026 14:31:29 | Life.ru
Пленум Компартии Китая назвал демократический централизм основным принципом
29.10.2026 14:31:10 | ТАСС
Китай наступает на пятки: Volkswagen потерял €5,8 млрд и готовится к жёсткой экономии
29.10.2026 14:30:22 | Life.ru
ТАСС: Фидан сообщит на СМИД G20 об усилиях по обеспечению безопасности судоходства
29.10.2026 14:30:11 | ТАСС

ПИШИТЕ
Техническая поддержка проекта ВсеТут